
安全事件引爆责任争议。2026年9月24日,加密货币交易平台Bitget遭遇重大安全攻击,损失资产估值约3.88亿美元。随着部分被盗资金通过去中心化跨链协议THORChain进行兑换,一场关于后者是否应配合封禁黑客地址的争论迅速发酵。
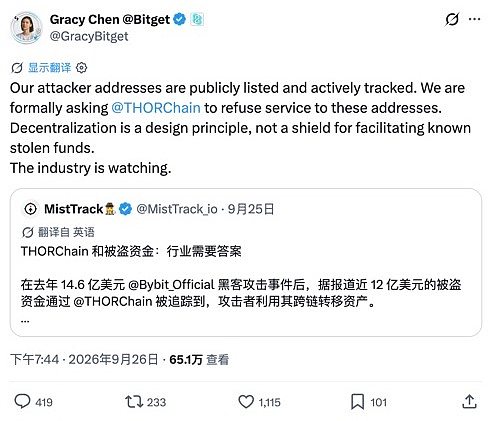
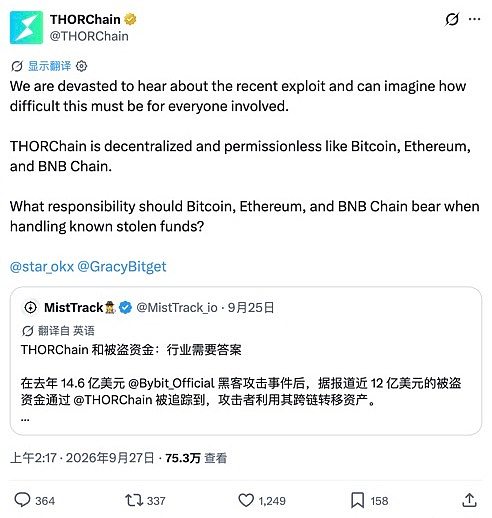
9月26日,Bitget首席执行官Gracy Chen在X平台公开呼吁THORChain拒绝为已识别的攻击者地址提供服务。THORChain次日回应称,其作为类似比特币、以太坊的无需许可网络,不应承担审查交易的责任。
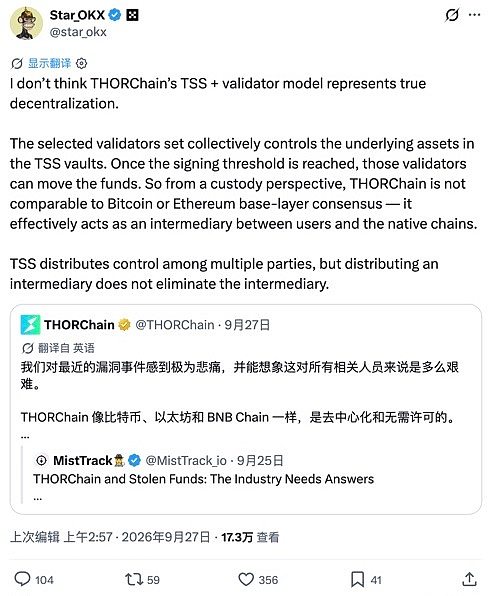
技术架构:不只是记账,更是资产中介。THORChain并非传统意义上的基础公链,而是一条具备原生跨链兑换功能的独立区块链。用户通过其金库系统实现BTC、ETH等原生资产的直接兑换,而非依赖封装代币。整个流程依赖流动性池、节点签名机制及门限签名方案(TSS),由多个节点协同完成资金支付。
关键在于,THORChain不仅验证交易,还实际控制着跨链资产的收付。2026年5月其自身遭黑客攻击,正是因攻击者利用TSS漏洞逐步重构金库私钥,暴露出其并非完全“无控制”。
干预能力存在,但精准封禁难实现。争议焦点之一是:既然THORChain曾在5月安全事件后暂停业务,为何不能针对特定地址实施封禁?根据其官方文档,协议确实具备多层级暂停机制,如停止兑换、停止签名或停止链观察,但这些均为链级或业务级操作,无法精准锁定单一外部地址。
这意味着,若为阻止黑客交易而暂停某条链的兑换,将波及其他正常用户;而前端入口限制也无法阻止用户通过其他方式接入底层协议。技术上虽有干预能力,但缺乏对单地址实施统一封禁的通用机制。
法律责任:谁是真正的“服务提供者”?去中心化不等于免责。金融行动特别工作组(FATF)明确指出,DeFi协议本身不是虚拟资产服务提供商(VASP),但若开发者、节点运营者或治理参与者对业务具有“控制权或足够影响力”,并实际促成受监管服务,则可能被认定为VASP。THORChain的节点共同控制金库、流动性提供者支撑兑换、前端服务商引导用户操作——不同角色权限各异。监管需逐案判断谁在“以业务方式为他人提供资产兑换服务”,而非简单以“去中心化”标签豁免责任。
追赃路径:不能只依赖底层协议。Bitget的请求属于风险通报,非司法冻结令。即便相关方负有反洗钱义务,也需区分四类行为:审查报告可疑交易、拒绝继续服务、冻结已有资产、返还被盗财产。每项均有不同法律前提。例如,美国FinCEN要求资金传输商在知悉可疑交易时提交SAR报告,但前提是该主体受其管辖;OFAC制裁则需明确列入名单才触发冻结义务。而一旦资产已兑换为原生BTC并转出至外部地址,THORChain便失去控制权,无法追回。更有效的追赃策略应沿资金流向识别真正具备控制力的环节——如中心化交易所、托管钱包、稳定币发行方或前端服务商,而非笼统要求整个协议停机。
结语:去中心化需与合规共存。Bitget与THORChain之争,本质是DeFi时代责任边界的重塑。去中心化改变了金融服务的组织形式,但未消除法律对实际控制者的识别需求。未来监管的关键,在于如何在保障安全、履行合规与维护去中心化原则之间,建立清晰、可执行的规则框架。